Ataque ao Einstein expõe o risco cibernético dos hospitais brasileiros
O hospital confirmou acesso indevido a dados de pacientes em agosto; especialistas apontam fornecedores e ferramentas de IA como principal porta de entrada.
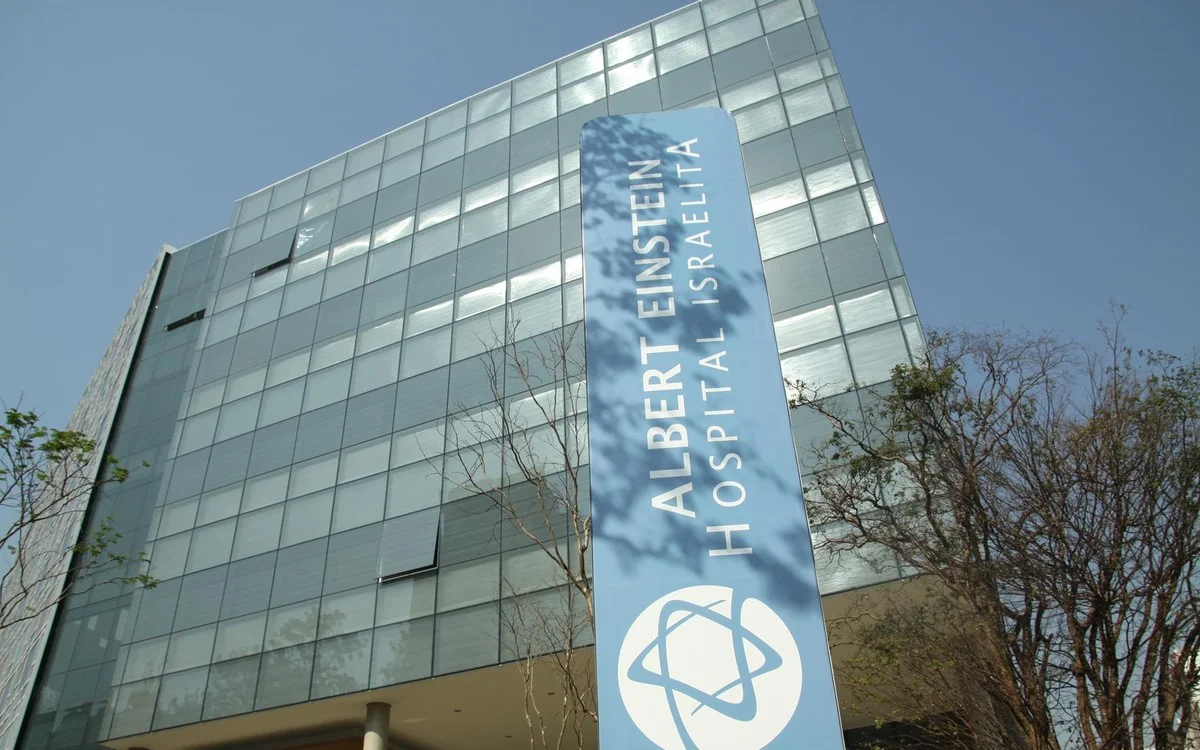
A cibersegurança em hospitais voltou ao centro da agenda depois que o Einstein Hospital Israelita informou ter sofrido, em 4 de agosto, um ataque com acesso indevido a parte da base de dados de pacientes.[1] O prontuário eletrônico e os sistemas continuaram funcionando, segundo o hospital.[1]
O que aconteceu no Einstein?
Houve acesso indevido a dados cadastrais, como nome, CPF e data de nascimento, que podem incluir prescrições e resultados de exames.[1] O hospital diz não ter evidência de divulgação ou uso impróprio, comunicou a ANPD e a Polícia Federal e está avisando os pacientes afetados por e-mail.[1] Parte do material acessado são documentos avulsos, muitos sem possibilidade de identificação.[1]
Qual é o tamanho do risco no setor?
Instituições de saúde brasileiras registraram em média 3.167 ataques por semana em 2025, cerca de 37% acima da média global do setor.[3] O custo médio de uma violação na saúde chega a US$ 7,42 milhões, com 279 dias até identificação e contenção, segundo a IBM.[3] Em julho, a ANPD abriu processo contra o Instituto Saúde e Cidadania após ransomware expor dados de cerca de 500 mil pacientes.[2][3]
| Indicador | Dado |
|---|---|
| Ataques por semana a instituições de saúde no Brasil (2025) | 3.167 em média[3] |
| Diferença para a média global do setor | cerca de 37% acima[3] |
| Custo médio de uma violação na saúde (IBM) | US$ 7,42 milhões[3] |
| Tempo médio para identificar e conter | 279 dias[3] |
| Pacientes expostos no caso Isac | cerca de 500 mil[2][3] |
Onde estão as maiores vulnerabilidades?
Em fornecedores e ferramentas adotadas sem controle. Em painel do Cyber Security Summit, o CISO do Sírio-Libanês, Leandro Ribeiro, alertou que startups de IA sem política de segurança podem ganhar acesso a toda a base do hospital.[2] O CISO do A.C.Camargo, Lucio Comanche, defende mapear, monitorar e bloquear soluções adotadas por médicos por conta própria.[2]
O que deve mudar na governança?
A expectativa é que hospitais passem a ter um responsável formal pela segurança cibernética, como já exige o Banco Central das instituições financeiras.[2] A gestão de risco de terceiros, com avaliação e monitoramento de fornecedores, aparece como prioridade, assim como a proteção dos dados usados por sistemas de IA prevista na norma do CFM.[2]
Em resumo
- O Einstein informou ataque em 4 de agosto com acesso indevido a dados de pacientes.[1]
- Instituições de saúde no Brasil sofreram em média 3.167 ataques por semana em 2025.[3]
- Uma violação custa em média US$ 7,42 milhões ao setor, segundo a IBM.[3]
- CISOs apontam fornecedores e ferramentas de IA como principal fonte de risco.[2]
Atualizado em 8 de outubro de 2026.
Fontes
- Valor Econômico — Einstein Hospital Israelita foi vítima de ataque cibernético, 8 out. 2026.
- Futuro da Saúde — Cibersegurança na saúde: risco vai além dos dados e pode comprometer assistência ao paciente, 8 out. 2026.
- Saúde Digital News — Dados de saúde estão virando infraestrutura crítica e o Brasil ainda precisa aprender a governá-los, 5 out. 2026.
Acompanha healthtechs, dados em saúde e IA aplicada ao cuidado. Escreve sobre interoperabilidade desde 2018.
Leia também
Mais de Tecnologia & Inovação → Tecnologia & Inovação
 Tecnologia & Inovação
 Tecnologia & Inovação